

 17:44pm


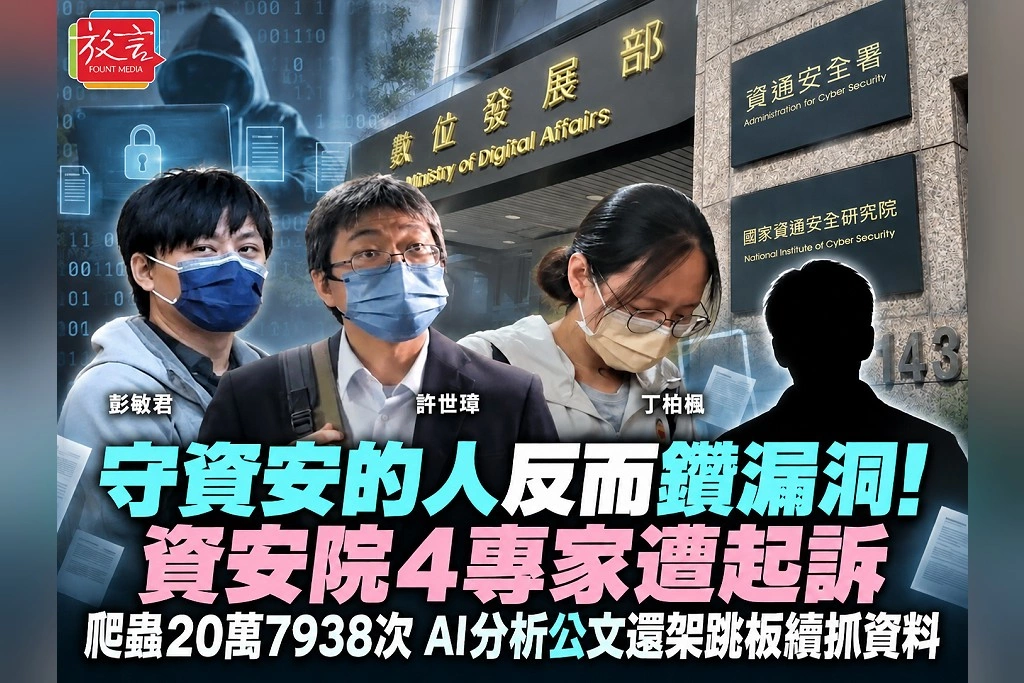
負責守護國家資安的機構,內部竟有人利用自己掌握的系統漏洞,大量抓取院內資料。台北地檢署18日偵結國家資通安全研究院內部系統遭未授權存取案,起訴前瞻研究及籌獲中心副主任許世璋、彭敏君、丁柏楓、李昱勳4人。起訴內容顯示,涉案人員不只開發爬蟲程式,從2025年6月至今年3月13日自動連線抓取資料高達20萬7938次;資安院後來切斷VPN連線,相關人員又被指架設跳板機重新連回內網。部分公文甚至被導入微軟大型語言模型分析採購金額、請款期數等資訊。
資安院2023年成立,是台灣專責資通安全研究與防護的重要行政法人,除了從事資安技術研發,也承接國家核心科技研究計畫,並支援特殊敏感政府機關的資安防護。正因機構本身就是國家資安核心,這起案件的特殊性不在一般員工違規存取資料,而是熟悉系統架構與防護方法的專業人員,被控反過來利用這些知識突破院內權限管制。
從一個權限漏洞開始
起訴內容指出,彭敏君在2024年擔任前瞻中心研發組經理期間,發現院內人事系統存在權限漏洞,可以取得全院個資資料,並將情況告知許世璋。到了2025年初,許世璋認為院內專案計畫經費管理效率不佳,曾提出由前瞻中心自行開發新的財務管理系統,但沒有獲准。檢方指控,之後許、彭轉而利用已知漏洞,由丁柏楓開發自動抓取流程表單、人事資料的爬蟲程式。
程式後來不只抓取差旅、小額採購與人事流程資料。由於大額採購等資訊存在院內公文系統,檢方指控相關人員再開發另一套公文爬蟲,把取得的公文交由微軟Azure大型語言模型API進行語意分析,整理採購金額、請款期數等資料,再放入前瞻中心共享資料夾。
VPN切掉了 又架跳板重新連回內網
更值得注意的是資安管制被加強以後的發展。2025年5月16日,資安院停止內、外網VPN連通,原有爬蟲因此失效;起訴內容指彭敏君隨後要求李昱勳以院內公務筆電建立跳板,讓程式重新由外網連入內部公文及人事系統,繼續抓取資料。
檢方統計,相關「XMAS」系統自2025年6月底運作至今年3月13日,共自動連線20萬7938次,平均約2.6秒一次,爬蟲讀取量一度占全院流量85%。被存取的內容包括公文、人事與流程表單,還涉及身分證字號、健保級距、安全查核及國家核心科技計畫等敏感資訊。
台北地檢署依違反《個人資料保護法》及《刑法》妨害電腦使用等罪嫌起訴4人。檢方同時指出,目前尚無證據顯示院內資料外洩給資安院現任或離職員工以外的人;案件已進入法院審理程序,4人是否構成犯罪仍須由法院判決。
這起案件接下來最需要追查的,不只是哪4個人使用了哪些程式,而是國家資安核心機構的權限漏洞為何能存在多年、20萬多次異常存取如何直到大量流量出現才被攔截,以及在VPN遭切斷之後,院內設備為何還能被用來重新建立跳板。這三道防線究竟在哪一關失效,才是案件進入司法程序後留下的資安治理問題。
(圖片來源:AI生成、翻攝畫面)

 2025.10.31