

 16:17pm


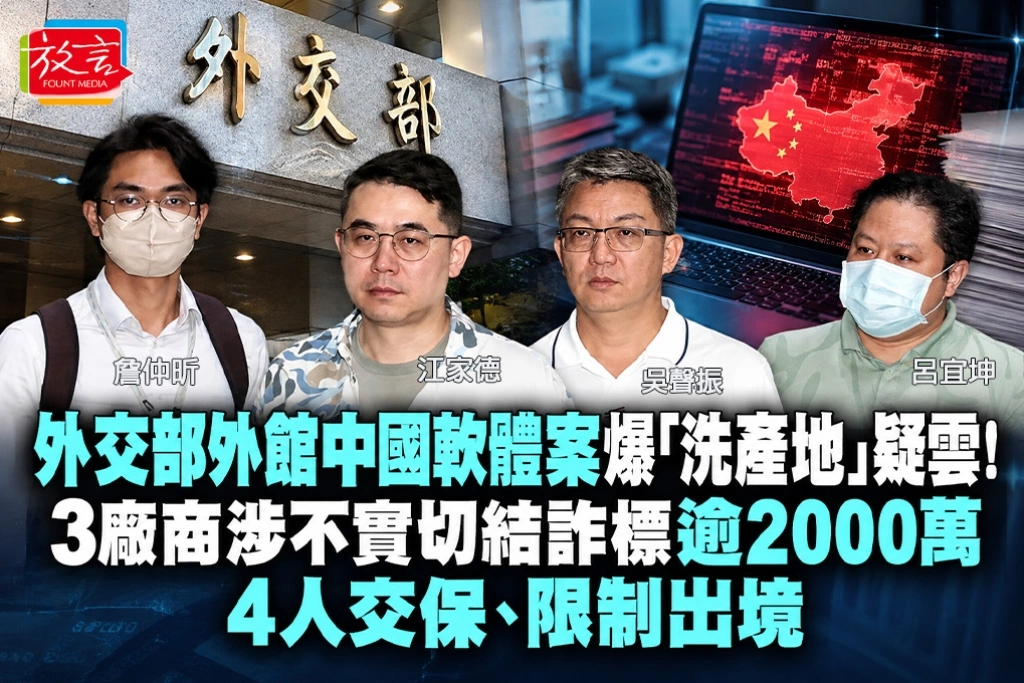
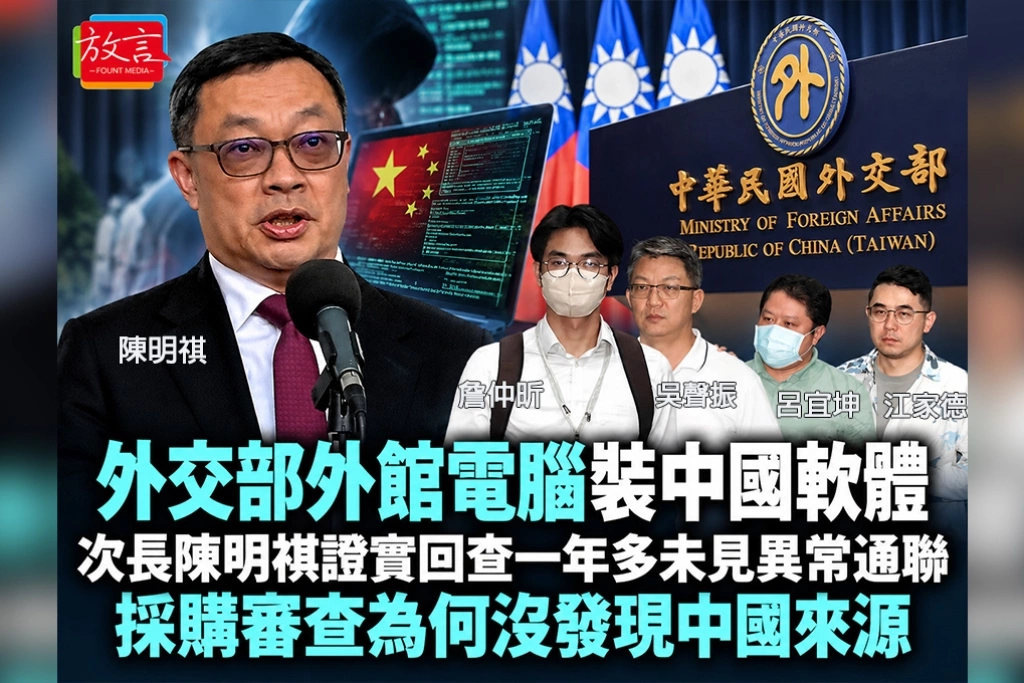
外交部原本採購資訊管理軟體,是為了強化駐外館處的電腦管理,沒想到採購的產品竟被發現含有中國公司原始碼及數位簽章!台北地檢署追查發現,安和科技、鎰威科技及坤侑科技等3家廠商,涉嫌透過修改、重新包裝軟體及不實切結,將具有中國來源的產品當作台灣原創軟體,連續取得外交部2023年至2025年總金額超過2000萬元的採購案。檢調12日搜索10處、約談4名被告,經檢察官複訊後,4人分別以20萬至25萬元交保,並限制出境、出海。外交部今(13)日強調,已回查近一年連線紀錄,沒有發現異常通聯,但軟體究竟如何通過政府採購審查,仍是這起案件最重要的問題。
3家公司涉嫌分工 中國軟體改裝後成為台灣產品
根據檢調掌握的線索,案件涉及中國廣州溢信科技開發的IP-guard軟體。
IP-guard原本是一套具有電腦使用行為管理及資訊防護功能的產品,安和科技呂姓負責人早年曾與中國廣州溢信科技合作開發相關軟體。
檢調懷疑,安和科技取得相關技術後,由鎰威科技協助修改軟體及維護系統,再由坤侑科技出面參與外交部採購案。
相關產品疑似經重新包裝,以台灣原創軟體名義投標。
更值得注意的是,檢調懷疑業者在採購程序中簽署不實切結文件,藉此隱瞞產品真正來源。
若相關指控獲得證實,案件就不只是軟體資安管理問題,還涉及政府採購文件真實性及投標資格。
連續3年取得外交部標案 總金額超過2000萬元
根據目前公開的調查資訊,坤侑科技自2023年至2025年,連續3年取得外交部資訊資產管理相關標案,總金額超過2000萬元。
涉案軟體並非只停留在採購文件上,而是已經實際安裝於外交部多數駐外館處的電腦。
外交部駐外館處負責外交聯繫、領事服務及各項行政業務,電腦資訊系統的來源與管理權限,直接關係政府資訊安全。
這次軟體遭發現含有中國企業的技術來源,也使外界關注,政府採購審查是否能有效辨識經過重新包裝的資訊產品。
4名被告全部交保 坤侑負責人25萬元最高
台北地檢署12日指揮調查局新北市調查處,搜索安和科技、鎰威科技、坤侑科技等公司及相關人員住處,共計10處。
檢調並約談4名被告到案說明。
經檢察官複訊後,安和科技呂姓負責人以20萬元交保,鎰威科技吳姓負責人以20萬元交保。
負責投標的坤侑科技江姓負責人以25萬元交保,詹姓業務代表則以20萬元交保。
4人均受到限制出境、出海處分。
檢方目前朝涉嫌違反《政府採購法》、詐欺及偽造文書等方向偵辦。
不過,交保屬於刑事偵查程序中的強制處分,並不代表被告已被認定有罪,相關指控仍須由司法機關調查及審理。
外交部去年12月發現中國數位簽章 主動通報調查局
這起案件最初是外交部內部資安稽查發現異常。
外交部表示,2025年12月執行駐外館處資安檢查時,發現資訊資產管理軟體部分檔案含有中國廣州溢信科技公司的數位簽章。
外交部隨即將相關資料提供調查局,並啟動必要的資安管控措施。
外交部副發言人陳怡君說明,相關軟體安裝於駐外館處的上網電腦,主要協助資訊資產控管,依外交部目前掌握情況,沒有涉及機敏資訊。
外交部也回查近一年與外館的連線紀錄,沒有發現異常連線行為。
外交部次長陳明祺13日上午也在立法院表示,外交部是透過政府採購系統取得相關產品,發現問題後已經主動調查及進行損害管控。
沒有異常連線 是否代表完全沒有資安風險?
外交部目前表示沒有發現異常通聯,但資安專家提醒,資訊資產管理軟體本身可能具有較高的系統權限。
台灣數位安全發展協會理事長劉彥伯指出,類似IP-guard的軟體可能具有遠端操作、監控使用者行為及蒐集資料等功能,相關權限及資料處理方式都必須仔細檢查。
因此,調查重點除了是否曾經對外傳送資料,也包括軟體實際具有哪些功能、取得何種系統權限,以及更新機制是否存在安全風險。
目前沒有公開證據證實外交機密遭竊取,也不能因為產品具有中國來源,就直接認定已經發生資料外洩。
但政府仍有必要透過技術鑑識,確認相關設備是否安全。
真正關鍵:中國來源軟體如何通過採購審查?
這起案件最需要進一步釐清的,是政府採購與驗收程序。
如果廠商將中國來源軟體重新包裝成台灣產品,主管機關在審查時是否要求提供原始開發者、數位簽章及技術來源資料?
若廠商提交不實切結文件,政府採購制度又是否具有足夠的查核機制?
此外,相關軟體是否已經全面停用或替換、其他政府機關是否採購相同產品,以及外交部是否將追究廠商契約責任,也有待進一步說明。
外交部表示,若確認廠商違法,將依契約追究責任。
從去年12月資安稽查發現問題,到今年10月12日檢調搜索、13日確認4人交保,案件已進入司法偵辦階段。
中國來源軟體如何取得外交部採購案,仍是後續調查最值得關注的核心問題。
(圖片來源:AI生成、翻攝自《經濟日報》)
 2026.10.13