

 17:46pm


(中央社記者趙敏雅台北11日電)近期台灣發生多起網路攻擊及個資外洩事件,數發部長林宜敬今天表示,已接獲10多家企業通報受害,其中,5、6家規模較大,經初步調查,多數事件與人工智慧(AI)攻擊有關,並呼籲企業發現個資外洩,應於72小時內通報主管機關,以及通知受影響客戶及消費者。
(中央社記者趙敏雅台北11日電)近期台灣發生多起網路攻擊及個資外洩事件,數發部長林宜敬今天表示,已接獲10多家企業通報受害,其中,5、6家規模較大,經初步調查,多數事件與人工智慧(AI)攻擊有關,並呼籲企業發現個資外洩,應於72小時內通報主管機關,以及通知受影響客戶及消費者。
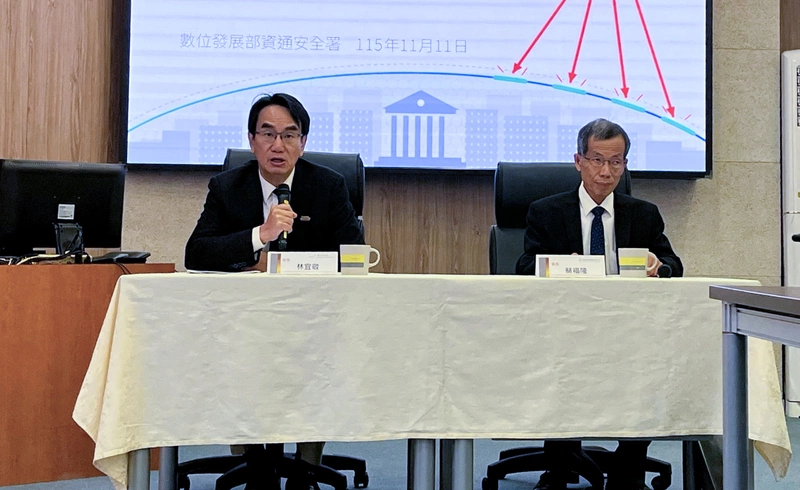
數發部今天緊急舉行「因應國際AI網攻威脅,強化個資保護與防詐」記者會,林宜敬指出,這波網路攻擊有兩大特性,第一是攻擊速度非常快,主要是利用人工智慧(AI)工具,依據不同漏洞產生不同攻擊手法;第二是攻擊目標集中在個資,駭客取得個資後,會轉賣給詐騙集團。
林宜敬表示,這波資安攻擊直接財務損失相對較小,風險在於後續可能衍生的間接財損,對品牌商而言,最大的傷害在於商譽受損。他說,已接獲10多家企業通報受害,規模有大有小,其中,5、6家規模較大,個案仍在陸續調查中。
林宜敬呼籲,企業一旦發生資安個資事件,一定要趕快通報,才能在第一時間獲得協助。他強調,數產署進行行政檢查,最大目的不是處罰,而是協助企業應對網路攻擊,檢查時會找專家與技術人員一起進行,從法遵與技術面協助業者盡快找到根因、防堵漏洞,並通知消費者個資可能外洩,讓消費者提高警覺。
數產署副署長黃雅萍表示,依據規定,數位經濟相關業者發生資安個資事故,應於72小時內通報主管機關數發部;以電子郵件、簡訊、電話通知受影響的客戶與消費者,並提供查詢管道;查明原因、修補漏洞並採取應變措施,降低當事人損害。
黃雅萍指出,事件發生後,企業也應於1個月內提出檢討與改善計畫,落實「個資最小化原則」,避免蒐集不必要的個資,以降低攻擊面。
資安署長蔡福隆表示,當資安署或資安院針對軟體或設備發布重大資安警訊時,各界應盡速修補漏洞,企業也可免費加入台灣電腦網路危機處理暨協調中心(TWCERT/CC)情資分享。
媒體關注是否會提高平台業者資安的要求,蔡福隆回應,平台業者掌握許多品牌客戶資料,因此平台業者的資安強化預計是未來推動重點,包括提高應變事項要求、強化稽核項目等。平台業者承擔的責任較大,資安防護也應更積極。
此外,林宜敬表示,已取得Anthropic、OpenAI、Google、Microsoft等4家公司的人工智慧(AI)模型,將運用AI工具協助各部會掃描,也會幫忙民間企業取得相關工具,並教導企業以AI對抗AI。
資安署指出,這波攻擊已有10多家企業及網路平台接連受害,經初步調查,多數攻擊事件與AI攻擊有關,包含AI自動化攻擊結合ARTEX滲透測試工具等。攻擊者多利用PHP、Node.js、GitLab等相關軟體或平台的已知高風險漏洞,並透過具有較高權限、可大量存取資料的API,取得或擷取大量個資,顯示企業除應及時修補漏洞,也須加強系統權限及資料存取管理。
資安署呼籲,個資外洩事件發生後,民眾應掌握自保4原則,第1,對方能說出姓名、訂單與消費細節,不等於是真客服;第2,切勿點擊簡訊或通訊軟體內的不明連結,應自行開啟官方APP或官方網站查證。
資安署表示,第3,凡提及「操作ATM、網銀解除扣款」或「透過通訊軟體退款」,均為詐騙,請立即掛斷電話;第4,各大常用帳號全面啟用雙重驗證(2FA),不同平台避免共用密碼。民眾若有疑慮,應先掛斷電話,並立即撥打165反詐騙諮詢專線查證。(編輯:潘羿菁)1151111