

 19:55pm


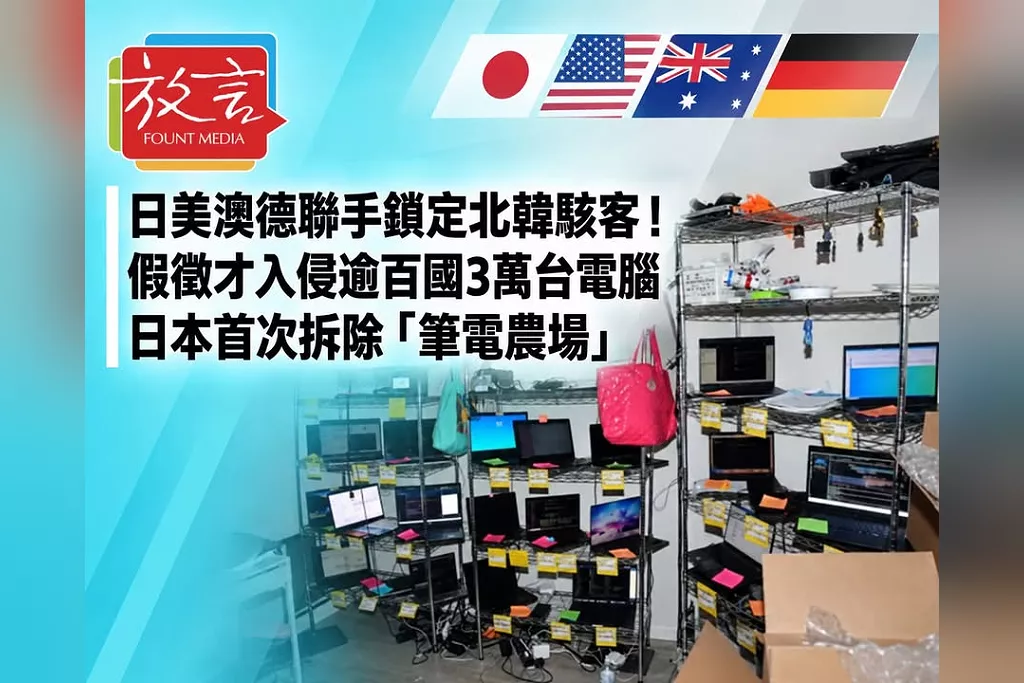
一場看似正常的線上面試,應徵者依照「雇主」要求下載程式、完成編碼測驗,惡意軟體卻已同步進入電腦,開始竊取密碼、企業資料與加密貨幣。日本政府9月18日聯同美國、澳洲及德國情報與執法機關,公開鎖定北韓網路攻擊組織「WaterPlum」,並揭開北韓如何把假徵才、假求職、遠端工作與境內協力者串成全球滲透網路。
日本警察廳與隸屬內閣官房的國家網路統括室,聯同美國聯邦調查局、國防部網路犯罪中心、澳洲通信情報局及德國情報機關發布聯合安全通報。調查認定,WaterPlum及部分北韓IT工作者受北韓勞動黨中央軍需工業部第313總局指揮,行動目的不只竊取加密貨幣,也包括取得企業機密、智慧財產及內部網路權限。
假冒AI與加密貨幣公司 程式測驗成為下毒入口
WaterPlum常以AI、加密貨幣、NFT公司或人力仲介機構名義,在社群媒體、求職網站及接案平台接觸軟體工程師,提出待遇優渥的工作機會。進入面試階段後,再要求應徵者下載指定程式、開啟程式碼資料庫,或者處理視訊會議的「技術故障」。
這些看似合理的測驗檔案,可能藏有惡意NPM套件及遠端控制工具。只要應徵者執行程式,WaterPlum便能在電腦植入後門,取得瀏覽器密碼、鍵盤輸入紀錄、螢幕畫面、護照與駕照影像,以及加密貨幣錢包的私鑰和助記詞,還可進一步攻入受害者任職企業的內部系統。
聯合調查顯示,2025年12月至2026年7月間,WaterPlum已在100多個國家與地區感染逾3萬台電腦,竊取超過7,000個加密貨幣錢包資料。至少約17億日圓、折合1,071萬美元的加密資產,被匯入該組織控制的錢包。
北韓人冒充日本居民接案 住宅藏著遠端筆電農場
更具突破性的進展,是日本當局首次查獲並拆除境內「筆電農場」。日本協力者把多台電腦設置在住宅內,交由身在北韓、中國、俄羅斯或其他地區的北韓IT工作者遠端操作,使網路位置看起來位於日本,再以日本居民身分接案、求職及收取報酬。
北韓人員還會使用協力者提供的身分證件、銀行帳戶與虛擬私人伺服器,掩飾真正身分與工作地點。日本警方掌握,相關人員已將包括加密貨幣在內的數億日圓資金匯往海外;部分WaterPlum成員甚至成功進入日本及美國企業,承接網站設計與系統開發工作。
日本加密貨幣交易所bitFlyer也曾收到疑似北韓IT工作者投遞的工程師履歷。應徵者自稱來自馬來西亞、居住芬蘭,卻拒絕到日本工作,堅持以加密貨幣領薪,面試時頻繁查看另一個螢幕,背景還傳出其他人的說話聲。公司察覺異常後停止招聘,才未形成實際損害。
從網路犯罪跨進企業內部 北韓外匯與軍需體系接上線
這份通報的重要性,在於日美等國首度把攻擊手法、實際感染數字、境內協力網路及北韓軍需體系串在一起。北韓不再只從企業外部發動攻擊,而是透過遠端聘僱進入合法公司,一面取得薪資、替平壤賺取外匯,一面接觸原始碼、帳號及客戶資料。
企業若在不知情下聘用北韓IT工作者,不只面臨資安風險,支付報酬或協助轉移資金,也可能違反國內法律及聯合國對北韓制裁。
台灣半導體、AI與軟體外包業必須立即清查
台灣半導體、AI、Web3、加密貨幣及軟體外包產業,都可能成為相同手法的目標。企業透過GitHub、NPM套件、海外接案平台或遠端面試招募工程師時,可能在正式聘僱前的「程式測驗」階段就遭植入後門;承包商再轉包,也可能讓北韓人員間接取得台灣科技供應鏈的系統權限。
台灣資安及國安單位需要比對國內感染端點、遠端聘僱紀錄、可疑外籍工程師履歷與住宅型筆電農場。對企業而言,確認應徵者身分、實際所在地、IP位址及薪資流向,限制外包人員接觸原始碼與核心系統,已不只是人事管理問題,而是供應鏈安全與國家安全問題。